KI in der Security: Die Frage ist nicht ob, sondern wo man anfängt
Wer ein altes Haus energetisch sanieren will, steht schnell vor einer entscheidenden Frage: Wo fängt man eigentlich an? Tauscht man zuerst die alte Ölheizung gegen eine Wärmepumpe? Oder lässt man besser erst eine Photovoltaikanlage aufs Dach bauen, die den Strom für ebenjene Wärmepumpe liefert? Beides ergibt Sinn, aber welcher der richtige erste Schritt ist, lässt sich ohne entsprechende Expertise oft nur schwer beurteilen.
Bei großen und mittelständischen Unternehmen sieht es gerade sehr ähnlich aus. KI? Ja gerne. Aber wo beginnen? Genau diese Unsicherheit beobachte ich seit längerem auch im Security-Bereich. Der naheliegende Einstieg ist meist ein vertrautes, alltägliches Thema. Viele lassen sich von einer KI zum Beispiel einfach lange Logfiles oder Reports zusammenfassen und auswerten. Und wenn ich der KI ohnehin schon solche Berichte vorlege, warum reiche ich ihr dann nicht gleich mehr Material, etwa den Source Code oder die Netzwerkinfrastruktur, und lasse beides direkt mitprüfen?
Schwierig ist dabei selten die Frage, ob KI hilft. Schwierig ist die Frage, wo man anfängt, ohne sich zu verzetteln.
Eine Karte, um sich zu orientieren
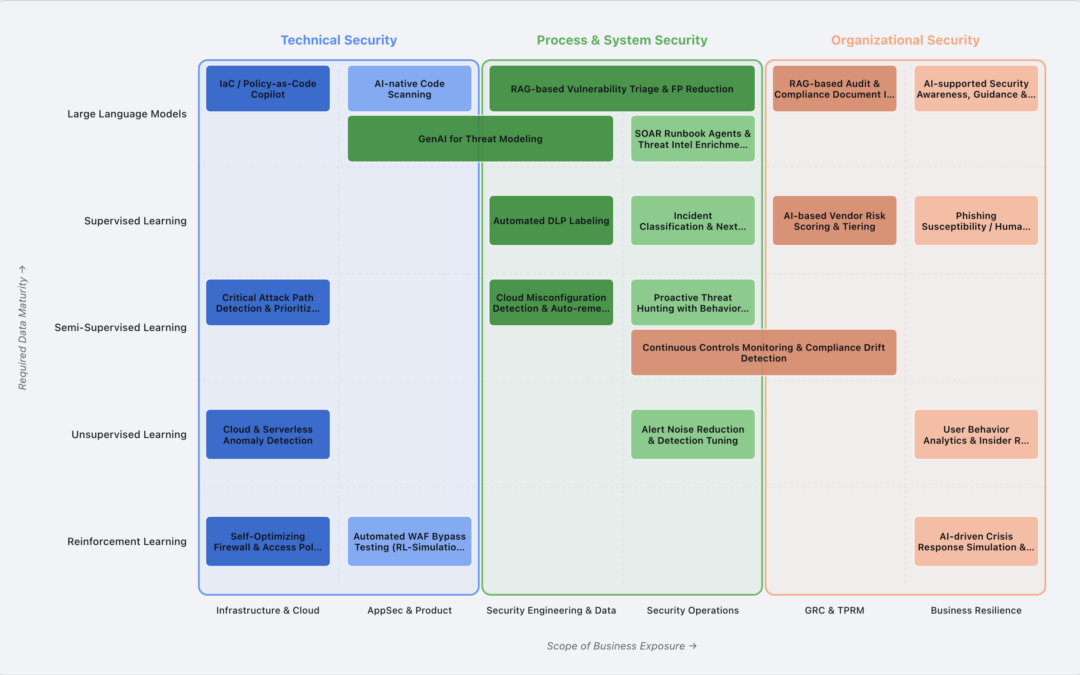
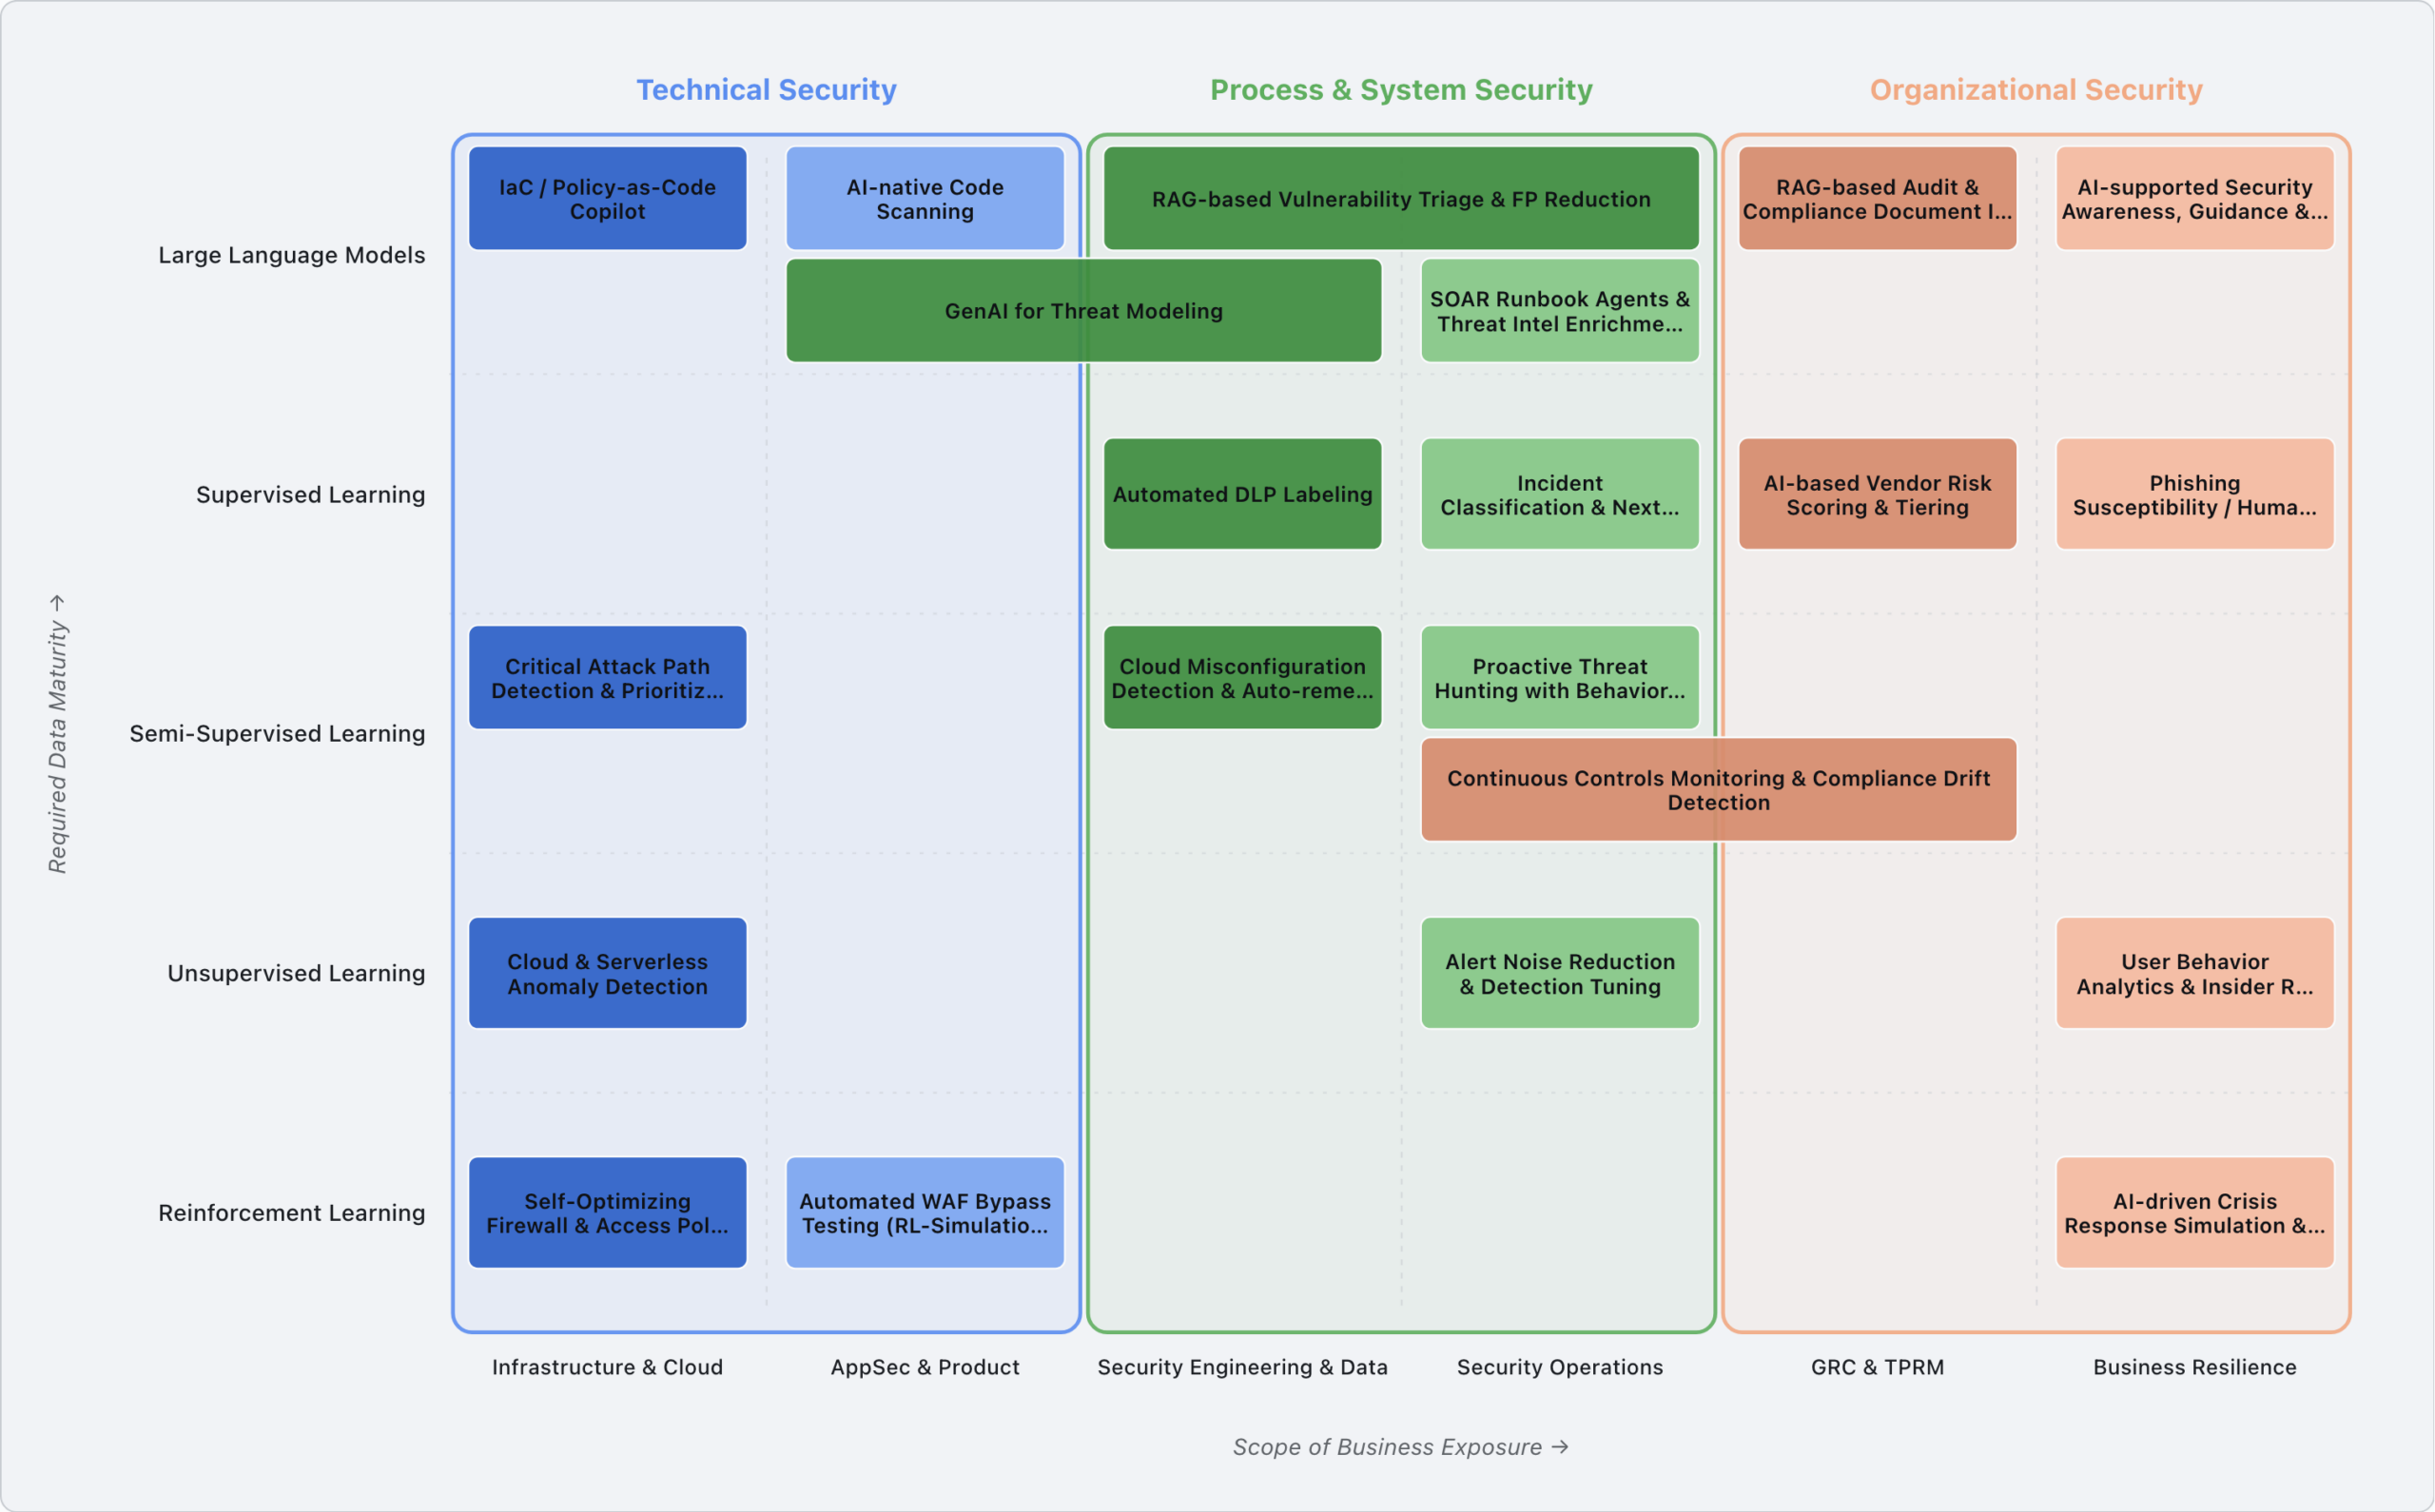
Aus genau diesem Grund haben wir den AI Security Landscape gebaut: eine offene Übersicht, die konkrete KI-Anwendungsfälle in der Cyber Security sortiert. Auf der einen Achse stehen die Security-Abteilungen, von Infrastruktur und AppSec über Security Operations bis hin zu GRC und Business Resilience. Auf der anderen Achse steht der jeweils passende Machine-Learning-Ansatz, von unüberwachtem Lernen bis zu Large Language Models.
Der wichtigste Gedanke dahinter: Ein LLM ist nicht immer die beste Wahl. Für viele Aufgaben passt ein klassischer ML-Ansatz schlicht besser, ist robuster und braucht weniger Aufsicht. Die Karte macht das sichtbar und hilft Teams zu erkennen, welcher Einstieg zu ihrer Datenlage und ihrem Reifegrad passt.
Ein Beispiel: der Weg zur KI-gestützten Code-Analyse
Nehmen wir ein Unternehmen, das künftig seine Code-Analysen von KI unterstützen lassen möchte. Dass LLMs dazu in der Lage sind, wurde zuletzt eindrucksvoll sichtbar, als ein Modell einen Bug in kritischer Software fand, der zuvor 27 Jahre lang von Sicherheitsexperten unentdeckt geblieben war. Im Alltag der Softwareentwicklung können LLMs auf dieselbe Weise Qualität und Sicherheit spürbar verbessern.
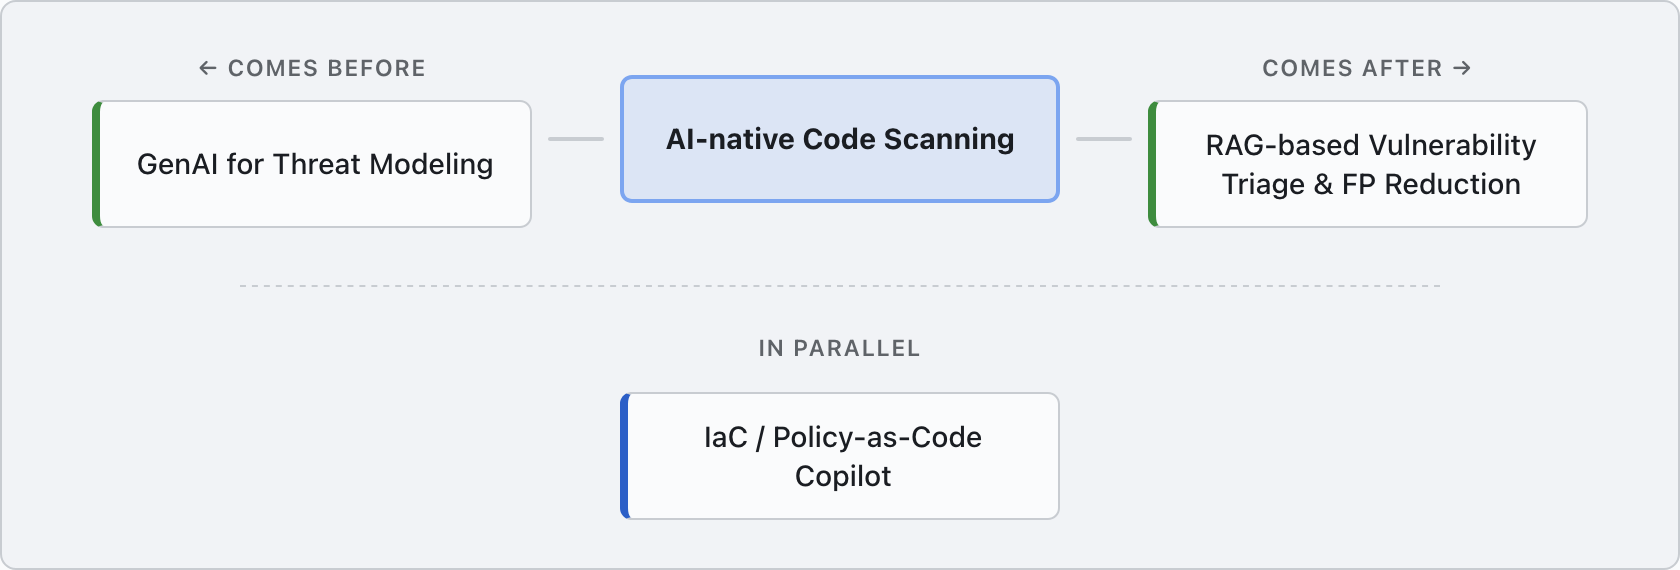
Nur: Ein LLM ohne Zusatzinformationen einfach blind über den Code laufen zu lassen, ist selten der beste Ansatz. Genau hier setzt der AI Security Landscape an. Er zeigt, dass ein vorgelagertes Threat Modeling dem Scanner wertvollen Kontext liefert. Welche Komponenten und Klassen sind besonders kritisch? Wie hängen die Teile zusammen? Mit diesen Antworten weiß die KI, worauf sie zuerst schauen muss, statt flach über die gesamte Codebasis zu scannen.
Das Schöne daran: Auch das Threat Modeling selbst lässt sich von KI vorbereiten. Wie mithilfe des Model Context Protocol (MCP) künftig automatisiert Threat Models erstellt werden können, ist ebenfalls Teil des AI Security Landscape. Damit wird ein KI-gestütztes Threat Modeling oft zum besseren Startpunkt für die erste KI-Umsetzung im Unternehmen, weil es allen folgenden Schritten eine solide Grundlage gibt.
Wenn die Grundlagen schon stehen
Und wenn ein Unternehmen bereits erfolgreich Threat Modeling betreibt und darauf aufbauend ein LLM zur Schwachstellen-Identifikation im Source Code nutzt? Dann hört der AI Security Landscape nicht auf. Er zeigt, welche Ansätze sich parallel oder anschließend lohnen.
Ein gutes Beispiel ist die RAG-based Vulnerability Triage & FP Reduction. Hier laufen die verschiedenen Informationsquellen zusammen, das Threat Model, die Scan-Ergebnisse und ergänzende Kontexte wie Architekturbeschreibungen. Sie werden strukturiert in eine Vektordatenbank überführt, also eine Art zentrale Wissensplattform, auf die ein LLM gezielt zugreifen kann. Auf dieser Basis lässt sich jede gefundene Schwachstelle fundiert bewerten. Das Modell kann mit dem vollen Kontext deutlich verlässlicher einschätzen, was ein echter Befund ist, was vermutlich ein False Positive bleibt und ob eine Schwachstelle überhaupt erreichbar ist.
Aus einem einzelnen Werkzeug wird so Schritt für Schritt eine zusammenhängende Kette, in der jeder Baustein den nächsten besser macht. Genau das ist der Gedanke hinter der Karte: nicht überall gleichzeitig anfangen, sondern dort, wo der erste Schritt den größten Hebel für alle weiteren hat.
Mitmachen erwünscht
Der AI Security Landscape ist ein offenes Projekt. Er lebt davon, dass Praktikerinnen und Praktiker ihre Erfahrungen einbringen, neue Use Cases ergänzen und bestehende schärfen. Wer einen Anwendungsfall vermisst oder aus der eigenen Praxis etwas beitragen kann, ist herzlich eingeladen, mitzuwirken.
Einen Topic beizutragen ist bewusst einfach gehalten: eine Markdown-Datei kopieren, ausfüllen, Pull Request öffnen. Den Rest prüft die Pipeline automatisch. Jeder Beitrag macht die Karte ein Stück nützlicher für alle, die gerade vor derselben Frage stehen: KI in der Security, ja gerne, aber wo anfangen?
Die Europäische Union hat eine überarbeitete Version ihrer Richtlinie zur Netz- und Informationssicherheit (NIS-2) verabschiedet, die Unternehmen dazu verpflichtet, ihre digitalen Systeme und Dienste besser zu schützen. Der deutsche Gesetzgeber muss daher bis zum 17. Oktober 2024 diese Richtlinie in den deutschen Rechtsrahmen einbinden. Aufgrund zunehmender Cyberbedrohungen und dem stetig wachsenden Risiko von Cyberangriffen auf kritische Infrastrukturen ist diese Aktualisierung notwendig. Im Folgenden werden die wichtigsten Anforderungen der NIS-2 Richtlinie erläutert. Im Anschluss wird dargestellt, welche Maßnahmen die betroffenen Unternehmen umsetzen müssen.
Die NIS-2-Richtlinie
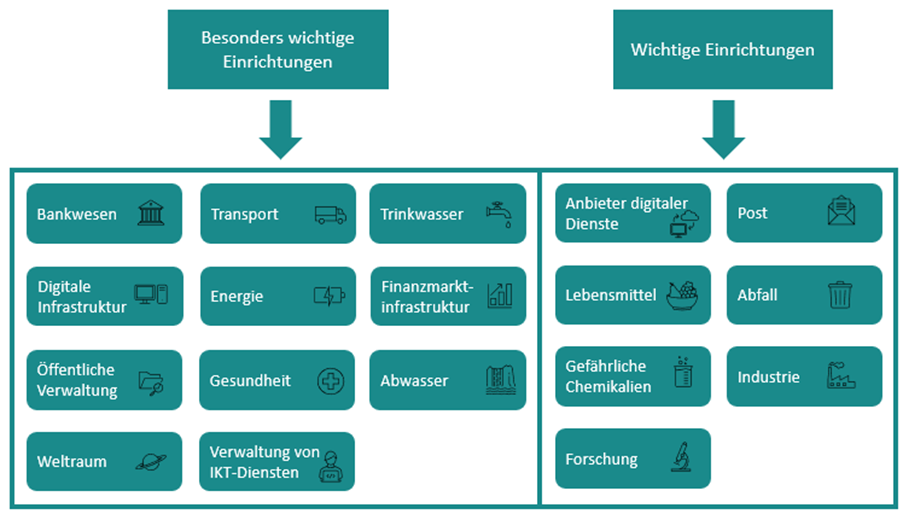
Die NIS-2-Richtlinie erweitert den Anwendungsbereich auf eine Vielzahl unterschiedlicher Unternehmen und Dienstleistungsanbietern. Sowohl Unternehmen im Bereich der kritischen Infrastrukturen als auch digitale Dienstleister wie Cloud-Computing-Anbieter fallen unter diese Richtlinie. Die folgenden 18 verschiedenen Industrie- und Dienstleistungssektoren fallen in den Geltungsbereich, sofern sie mehr als 50 Mitarbeiter haben und einen Jahresumsatz von mindestens 10 Mio. € erwirtschaften:
Unternehmen, die gegen die Bestimmungen von NIS-2 verstoßen, können mit finanziellen Sanktionen belegt werden. Es ist daher entscheidend, dass Unternehmen die Anforderungen der Richtlinie ernst nehmen und angemessene Maßnahmen ergreifen, um die Sicherheit ihrer digitalen Infrastruktur zu gewährleisten.
Anforderungen an Betreiber kritischer Infrastrukturen
Betreiber kritischer Infrastrukturen müssen eine Reihe von Sicherheitsanforderungen erfüllen, um ein hohes Sicherheitsniveau zu erreichen. Die genauen Anforderungen können je nach nationaler Umsetzung der Richtlinie und der Art des Unternehmens variieren. Die folgenden Anforderungen sind jedoch unerlässlich und es wird Zeit brauchen, diese umzusetzen. Zu beachten ist hierbei die begrenzte Anzahl an Know-how Trägern, wodurch es besonders im dritten und vierten Quartal 2024 zu Engpässen kommen kann. Wer später nicht in Zeitdruck geraten möchte, nimmt die folgenden Themen besser schon heute auf die Agenda. Im ersten Schritt sollten betroffene Unternehmen ihre aktuellen Sicherheitsmaßnahmen und -richtlinien überprüfen, um sicherzustellen, dass sie den Anforderungen von NIS-2 entsprechen. Gegebenenfalls müssen die Prozesse aktualisiert oder erweitert werden, um den neuen Anforderungen gerecht zu werden. Im nächsten Schritt ist es unerlässlich eine Risikobewertung durchzuführen, denn diese identifiziert die Schwachstellen in den digitalen Systemen und Diensten eines Unternehmens. Basierend auf der Risikobewertung können geeignete Sicherheitsmaßnahmen entwickelt und implementiert werden. Eine Besonderheit bei NIS-2 ist, dass Geschäftsführer bzw. Vorstände die Umsetzung überwachen müssen und für eventuelle Verstöße des Unternehmens nach nationalem Recht haftbar gemacht werden können. Neben den Anforderungen an die Cybersecurity Governance, ist die Prävention ein ebenfalls entscheidender Faktor. Hierbei müssen Unternehmen angemessene technische und organisatorische Maßnahmen (TOM) nach dem “Stand der Technik” ergreifen, um die Sicherheit ihrer Netz- und Informationssysteme zu gewährleisten. Die Unternehmen können zur Orientierung beispielsweise auf die ISO 27001:2022 zurückgreifen. Die Anforderungen an das Business Continuity Management (BCM) sind in NIS-2 konkret beschrieben. Für ein konformes BCM sind Maßnahmen zur Aufrechterhaltung des Geschäftsbetriebs notwendig, wozu beispielsweise das Backup-Management, das Krisenmanagement oder das Recoverymanagement gehören. Darüber hinaus ist die Sicherheit in den Lieferketten zu gewährleisten. Dies bedeutet, dass sowohl die Netz- und Informationssicherheitssysteme als auch deren physische Umwelt zu berücksichtigen sind. Zu beachten sind die hieraus entstehenden Folgen für Unternehmen, die lediglich als Lieferanten tätig sind, also nicht direkt der Regulierung unterliegen. Die Folge für beispielsweise IT-Dienstleister und andere Zulieferer ist, dass sie Lieferantenaudits unterzogen werden, in denen die Robustheit ihrer Informationstechnik geprüft wird. Ebenfalls unerlässlich ist ein klar definierter Incident Response Plan, um im Falle eines Sicherheitsvorfalls schnell und angemessen reagieren zu können. Unternehmen sollten sicherstellen, dass alle relevanten Mitarbeiter mit dem Plan vertraut sind und regelmäßige Übungen durchführen, um die Wirksamkeit des Plans zu testen. Hinzu kommt, dass Unternehmen dazu verpflichtet sind, ernsthafte Sicherheitsvorfälle den nationalen Behörden zu melden. Dies umfasst nicht nur tatsächliche Angriffe, sondern auch Versuche von Cyberangriffen oder andere sicherheitsrelevante Ereignisse, die Auswirkungen auf ihre Dienste haben könnten. Eine Frühwarnung muss binnen 24 Stunden und die tatsächliche Meldung des Sicherheitsvorfalls spätestens innerhalb von 72 Stunden an die zuständigen Behörden übermittelt werden. Als „erheblich“ wird ein Sicherheitsvorfall eingestuft, wenn er zu schwerwiegenden Betriebsstörungen der Dienste oder zu finanziellen Verlusten für die betroffene Einrichtung führt oder führen kann. Gleiches gilt, wenn eine natürliche oder juristische Person durch einen solchen Vorfall erheblichen materiellen oder immateriellen Schaden erfährt oder erfahren könnte.
Fazit
Insgesamt erfordert die Umsetzung der NIS-2-Richtlinie ein proaktives und ganzheitliches Herangehen an das Thema Cybersicherheit. Unternehmen, die die Anforderungen der Richtlinie erfüllen und ihre digitalen Systeme und Dienste effektiv schützen, können nicht nur das Vertrauen ihrer Kunden stärken, sondern auch das Risiko von schwerwiegenden Cyberangriffen minimieren. Unternehmen, welche sich bereits mit dem IT-Sicherheitsgesetz 2.0 auseinandergesetzt haben, werden in den Anforderungen aus NIS 2 wenig neues entdecken. Die nicht unerhebliche Ausweitung des Anwendungsbereichs wird jedoch dazu führen, dass viele Unternehmen, die bisher nicht betroffen waren, sich frühzeitig mit der Umsetzung der geforderten Maßnahmen auseinandersetzen müssen. Für ein besseres Verständnis der Richtlinie und deren Umsetzung bietet sich eine externe Beratung an. Diese unterstützt Sie bei der Umsetzung der geforderten Maßnahmen und hilft der Geschäftsführung die Haftungsrisiken zu minimieren. Unsere Experten helfen Ihnen gerne weiter und stehen für offene Fragen jederzeit zur Verfügung. Durch unsere jahrelange Erfahrung aus verschiedenen Branchen helfen wir Ihnen nicht nur bei aktuellen Problemen, sondern sorgen für ein nachhaltig hohes Sicherheitsniveau in Ihrem Unternehmen.